Domain altenheimmöbel.de kaufen?
Wir ziehen mit dem Projekt
altenheimmöbel.de um.
Sind Sie am Kauf der Domain
altenheimmöbel.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain altenheimmöbel.de kaufen?
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **


Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
SonicWALL Avanan Complete Malware Anti-Phishing With Advanced Sandboxing For O365 Sharepoint Onedrive G Suite Gmail Gdrive Slack Box Dropbox Citrix Sharefile,Mon Sve Agreem-pLic Min.Menge: 1 Liz (03-SSC-1924)SonicWALL Avanan Complete Malware Anti-Phishing With Advanced Sandboxing For O365 Sharepoint Onedrive G Suite Gmail Gdrive Slack Box Dropbox Citrix Sharefile,Mon Sve Agreem-pLic Min.Menge: 1 Liz36,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
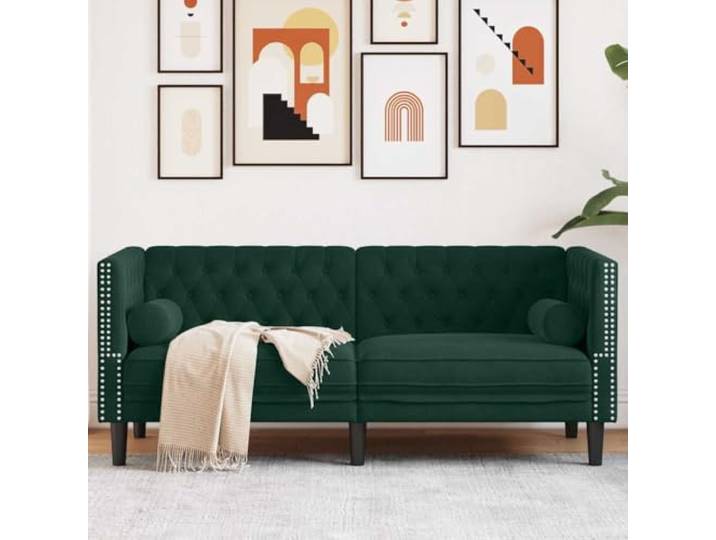
HEFZGDB Chesterfield-Sofa mit Nackenrollen 2-Sitzer Dunkelgrün Samt Polsterstoff Wohnzimmer Sitzmöbel Komfortables Design Stilvolle EinrichtungHEFZGDB Chesterfield-Sofa mit Nackenrollen 2-Sitzer Dunkelgrün Samt Polsterstoff Wohnzimmer Sitzmöbel Komfortables Design Stilvolle Einrichtung. Der weiche Samtstoff dieses Sofas bietet eine angenehm sanfte Oberfläche für ein komfortables Sitzerlebnis. Durch die dick gepolsterte Sitzfläche, Armlehnen und Rückenkissen wird ein hoher Sitzkomfort gewährleistet. Die mitgelieferten Nackenrollen sorgen für zusätzliche Entspannung und verbessern das Liegegefühl. Das klassische Chesterfield-Design mit Knopftuft und einheitlicher Rücken- und Armhöhe verleiht jedem Raum stilvolle Eleganz. Stabile Stützbeine gewährleisten die Langlebigkeit und Standfestigkeit des Sofas für den täglichen Gebrauch. Farbe:Dunkelgrün396,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HAWS Barrierefreie Augendusche 7360BTWC AXION zur WandmontageBarrierefreie Augendusche für uneingeschränkte Sicherheit Die HAWS Augendusche 7360BTWC AXION wurde speziell für barrierefreie Arbeitsumgebungen entwickelt und ermöglicht eine sichere Nutzung auch durch Rollstuhlfahrende und Personen mit eingeschränkter Mobilität. Das besonders flache Design erleichtert den Zugang und erfüllt die Anforderungen moderner, inklusiver Sicherheitskonzepte in Industrie, Laboren, Forschungseinrichtungen und öffentlichen Gebäuden. Das 28 cm große Auffangbecken aus Edelstahl 1.4301 (AISI 304) bietet eine hohe Korrosionsbeständigkeit und überzeugt durch seine langlebige, hygienische Ausführung. Zusammen mit der mitgelieferten Wandhalterung und dem Siphon ist die Augendusche für eine professionelle Wandmontage vorbereitet. Der patentierte AXION®-Augenduschkopf erzeugt einen gleichmäßigen, normgerechten Wasserstrahl zur effektiven Spülung von Augen und Gesicht. Die integrierte Durchflusskontrolle gewährleistet einen konstanten Volumenstrom von 14 Litern pro Minute und erfüllt die Anforderungen der EN 15154-2 sowie ANSI Z358.1. Ein Kugelventil aus verchromtem Messing mit Kugel und Spindel aus rostfreiem Stahl sorgt für eine dauerhaft zuverlässige Funktion. Das verchromte Messingsieb hält Schwebstoffe aus dem Spülwasser zurück und unterstützt eine sichere Anwendung im Notfall. Die Augendusche wird vormontiert sowie wasser- und druckgeprüft geliefert. Ein universelles Sicherheitsschild gehört ebenfalls zum Lieferumfang. Produktvorteile: Barrierefreie Augen- und Gesichtsdusche zur Wandmontage Besonders flaches Design für Rollstuhlfahrende Patentierter AXION®-Augenduschkopf Entspricht EN 15154-2 und ANSI Z358.1 Volumenstrom: 14 l/min Auffangbecken aus Edelstahl 1.4301 (AISI 304) Beckendurchmesser: 28 cm Kugelventil aus verchromtem Messing Kugel und Spindel aus rostfreiem Stahl Verchromtes Messingsieb zum Schutz vor Schwebstoffen Wasserzulauf: 1/2" NPT Wasserablauf: 1-1/4" NPT Vormontiert sowie wasser- und druckgeprüft Eine barrierefreie Sicherheitslösung für Arbeitsbereiche, in denen eine zuverlässige und normgerechte Augen- und Gesichtsspülung für alle Nutzer gewährleistet sein muss.1799,28 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Korneeva, Maria: Barrierefreie WebentwicklungBarrierefreie Webentwicklung , Barrierefreie Websites gemäß Barrierefreiheitsstärkungsgesetz - technische Umsetzung und Best Practices - Rechtliche Anforderungen und Grundlagen der Barrierefreiheit verstehen - Barrierefreiheit gezielt in den Entwicklungsprozess integrieren - Praktische Anwendung mit Codebeispielen zu semantischem HTML, CSS und JavaScript Spätestens zum 28. Juni 2025 muss das Barrierefreiheitsstärkungsgesetz angewendet werden. Dies bedeutet nicht nur eine gesetzliche Verpflichtung für viele Unternehmen, sondern bietet auch Vorteile: Barrierefreie Websites erreichen eine größere Zielgruppe, sorgen für eine bessere UX und stärken das Markenimage. Dieses praxisorientierte Buch ist essenziell für alle, die sich mit der Erstellung barrierefreier Webinhalte befassen. Maria Korneeva vermittelt die Grundlagen der digitalen Barrierefreiheit und die relevanten rechtlichen Rahmenbedingungen und Richtlinien, darunter das Barrierefreiheitsstärkungsgesetz (BFSG), die Web Content Accessibility Guidelines (WCAG) und EN 301 549. Anhand von anschaulichen Beispielen lernen Sie, Barrieren im Web selbst zu erleben und zu verstehen. Zudem erhalten Sie verständliche Anleitungen und praxisnahe Codebeispiele, die Ihnen helfen, Barrierefreiheit erfolgreich in Ihre Projekte zu integrieren. Automatisierte Tests unterstützen Sie schließlich dabei, die langfristige Einhaltung der Barrierefreiheitsanforderungen sicherzustellen. Aus dem Inhalt: - Bedeutung und Vorteile digitaler Barrierefreiheit - Gesetzliche Vorgaben, Normen und Richtlinien (inkl. BFSG, EAA und WCAG) - Umgang mit Screenreadern - Grundsätze der Barrierefreiheit: Responsiveness, Farbgestaltung, Tastaturbedienbarkeit, Alternativtexte - Semantisches HTML, ARIA, Accessibility Tree, zugänglicher Name und Beschreibung - Barrierefreie Implementierung von Navigation, Links, Buttons, Bildern, Cookie-Bannern, Tabellen, Formularen und weiteren UI-Elementen - Barrierefreiheit von Web Components und Single Page Applications - Tools für automatisierte Barrierefreiheitschecks - Linters und Plug-ins für Unit- und End-to-End-Tests - Integration in CI/CD-Pipelines - Künstliche Intelligenz, zukunftsweisende Entwicklungen und aktuelle Einschränkungen , Sport-Stoßdämpfer > Sportfederung , Erscheinungsjahr: 20250430, Titel der Reihe: Animals##, Autoren: Korneeva, Maria, Seitenzahl/Blattzahl: 424, Abbildungen: komplett in Farbe, Keyword: Accessibility; Alternativtexte; Barrierefreiheit; Barrierefreiheitschecks; Barrierefreiheitsstärkungsgesetz; Implementierung; KI; Onlineshops; Spracheingabe; Unit-Tests; WCAG; Web Components; Webentwicklung; künstliche Intelligenz; semantisches HTML, Fachschema: Internet / Programmierung~Internet~Surfen (Internet), Fachkategorie: Internet, allgemein~Computernetzwerke und maschinelle Kommunikation, Warengruppe: TB/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 165, Höhe: 25, Gewicht: 770, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **

Was ist Kleinanzeigen-Phishing?
Kleinanzeigen-Phishing ist eine Betrugsmasche, bei der Betrüger gefälschte Kleinanzeigen erstellen, um persönliche Informationen oder Geld von ahnungslosen Nutzern zu stehlen. Die Betrüger geben vor, Waren oder Dienstleistungen anzubieten, verlangen jedoch im Voraus Zahlungen oder persönliche Daten, ohne die versprochene Ware oder Dienstleistung zu liefern. Es ist wichtig, vorsichtig zu sein und verdächtige Anzeigen zu vermeiden, um nicht Opfer von Kleinanzeigen-Phishing zu werden. **
Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Complete Malware Anti-Phishing With Advanced Sandboxing For O365 Sharepoint Onedrive G Suite Gmail Gdrive Slack Box Dropbox Citrix Sharefile,Mon Sve Agreem-pLic Min.Menge: 1 Liz (03-SSC-1924)SonicWALL Avanan Complete Malware Anti-Phishing With Advanced Sandboxing For O365 Sharepoint Onedrive G Suite Gmail Gdrive Slack Box Dropbox Citrix Sharefile,Mon Sve Agreem-pLic Min.Menge: 1 Liz36,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HEFZGDB Chesterfield-Sofa mit Nackenrollen 2-Sitzer Dunkelgrün Samt Polsterstoff Wohnzimmer Sitzmöbel Komfortables Design Stilvolle EinrichtungHEFZGDB Chesterfield-Sofa mit Nackenrollen 2-Sitzer Dunkelgrün Samt Polsterstoff Wohnzimmer Sitzmöbel Komfortables Design Stilvolle Einrichtung. Der weiche Samtstoff dieses Sofas bietet eine angenehm sanfte Oberfläche für ein komfortables Sitzerlebnis. Durch die dick gepolsterte Sitzfläche, Armlehnen und Rückenkissen wird ein hoher Sitzkomfort gewährleistet. Die mitgelieferten Nackenrollen sorgen für zusätzliche Entspannung und verbessern das Liegegefühl. Das klassische Chesterfield-Design mit Knopftuft und einheitlicher Rücken- und Armhöhe verleiht jedem Raum stilvolle Eleganz. Stabile Stützbeine gewährleisten die Langlebigkeit und Standfestigkeit des Sofas für den täglichen Gebrauch. Farbe:Dunkelgrün396,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Phishing
-
HAWS Barrierefreie Augendusche 7360BTWC AXION zur WandmontageBarrierefreie Augendusche für uneingeschränkte Sicherheit Die HAWS Augendusche 7360BTWC AXION wurde speziell für barrierefreie Arbeitsumgebungen entwickelt und ermöglicht eine sichere Nutzung auch durch Rollstuhlfahrende und Personen mit eingeschränkter Mobilität. Das besonders flache Design erleichtert den Zugang und erfüllt die Anforderungen moderner, inklusiver Sicherheitskonzepte in Industrie, Laboren, Forschungseinrichtungen und öffentlichen Gebäuden. Das 28 cm große Auffangbecken aus Edelstahl 1.4301 (AISI 304) bietet eine hohe Korrosionsbeständigkeit und überzeugt durch seine langlebige, hygienische Ausführung. Zusammen mit der mitgelieferten Wandhalterung und dem Siphon ist die Augendusche für eine professionelle Wandmontage vorbereitet. Der patentierte AXION®-Augenduschkopf erzeugt einen gleichmäßigen, normgerechten Wasserstrahl zur effektiven Spülung von Augen und Gesicht. Die integrierte Durchflusskontrolle gewährleistet einen konstanten Volumenstrom von 14 Litern pro Minute und erfüllt die Anforderungen der EN 15154-2 sowie ANSI Z358.1. Ein Kugelventil aus verchromtem Messing mit Kugel und Spindel aus rostfreiem Stahl sorgt für eine dauerhaft zuverlässige Funktion. Das verchromte Messingsieb hält Schwebstoffe aus dem Spülwasser zurück und unterstützt eine sichere Anwendung im Notfall. Die Augendusche wird vormontiert sowie wasser- und druckgeprüft geliefert. Ein universelles Sicherheitsschild gehört ebenfalls zum Lieferumfang. Produktvorteile: Barrierefreie Augen- und Gesichtsdusche zur Wandmontage Besonders flaches Design für Rollstuhlfahrende Patentierter AXION®-Augenduschkopf Entspricht EN 15154-2 und ANSI Z358.1 Volumenstrom: 14 l/min Auffangbecken aus Edelstahl 1.4301 (AISI 304) Beckendurchmesser: 28 cm Kugelventil aus verchromtem Messing Kugel und Spindel aus rostfreiem Stahl Verchromtes Messingsieb zum Schutz vor Schwebstoffen Wasserzulauf: 1/2" NPT Wasserablauf: 1-1/4" NPT Vormontiert sowie wasser- und druckgeprüft Eine barrierefreie Sicherheitslösung für Arbeitsbereiche, in denen eine zuverlässige und normgerechte Augen- und Gesichtsspülung für alle Nutzer gewährleistet sein muss.1799,28 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Korneeva, Maria: Barrierefreie WebentwicklungBarrierefreie Webentwicklung , Barrierefreie Websites gemäß Barrierefreiheitsstärkungsgesetz - technische Umsetzung und Best Practices - Rechtliche Anforderungen und Grundlagen der Barrierefreiheit verstehen - Barrierefreiheit gezielt in den Entwicklungsprozess integrieren - Praktische Anwendung mit Codebeispielen zu semantischem HTML, CSS und JavaScript Spätestens zum 28. Juni 2025 muss das Barrierefreiheitsstärkungsgesetz angewendet werden. Dies bedeutet nicht nur eine gesetzliche Verpflichtung für viele Unternehmen, sondern bietet auch Vorteile: Barrierefreie Websites erreichen eine größere Zielgruppe, sorgen für eine bessere UX und stärken das Markenimage. Dieses praxisorientierte Buch ist essenziell für alle, die sich mit der Erstellung barrierefreier Webinhalte befassen. Maria Korneeva vermittelt die Grundlagen der digitalen Barrierefreiheit und die relevanten rechtlichen Rahmenbedingungen und Richtlinien, darunter das Barrierefreiheitsstärkungsgesetz (BFSG), die Web Content Accessibility Guidelines (WCAG) und EN 301 549. Anhand von anschaulichen Beispielen lernen Sie, Barrieren im Web selbst zu erleben und zu verstehen. Zudem erhalten Sie verständliche Anleitungen und praxisnahe Codebeispiele, die Ihnen helfen, Barrierefreiheit erfolgreich in Ihre Projekte zu integrieren. Automatisierte Tests unterstützen Sie schließlich dabei, die langfristige Einhaltung der Barrierefreiheitsanforderungen sicherzustellen. Aus dem Inhalt: - Bedeutung und Vorteile digitaler Barrierefreiheit - Gesetzliche Vorgaben, Normen und Richtlinien (inkl. BFSG, EAA und WCAG) - Umgang mit Screenreadern - Grundsätze der Barrierefreiheit: Responsiveness, Farbgestaltung, Tastaturbedienbarkeit, Alternativtexte - Semantisches HTML, ARIA, Accessibility Tree, zugänglicher Name und Beschreibung - Barrierefreie Implementierung von Navigation, Links, Buttons, Bildern, Cookie-Bannern, Tabellen, Formularen und weiteren UI-Elementen - Barrierefreiheit von Web Components und Single Page Applications - Tools für automatisierte Barrierefreiheitschecks - Linters und Plug-ins für Unit- und End-to-End-Tests - Integration in CI/CD-Pipelines - Künstliche Intelligenz, zukunftsweisende Entwicklungen und aktuelle Einschränkungen , Sport-Stoßdämpfer > Sportfederung , Erscheinungsjahr: 20250430, Titel der Reihe: Animals##, Autoren: Korneeva, Maria, Seitenzahl/Blattzahl: 424, Abbildungen: komplett in Farbe, Keyword: Accessibility; Alternativtexte; Barrierefreiheit; Barrierefreiheitschecks; Barrierefreiheitsstärkungsgesetz; Implementierung; KI; Onlineshops; Spracheingabe; Unit-Tests; WCAG; Web Components; Webentwicklung; künstliche Intelligenz; semantisches HTML, Fachschema: Internet / Programmierung~Internet~Surfen (Internet), Fachkategorie: Internet, allgemein~Computernetzwerke und maschinelle Kommunikation, Warengruppe: TB/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 165, Höhe: 25, Gewicht: 770, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bernard, Franziska: Praxishandbuch SAP EWM: Planung und Einrichtung eines Materialflusssystems (MFS)Praxishandbuch SAP EWM: Planung und Einrichtung eines Materialflusssystems (MFS) , Das vollautomatische Lager mit Materialflusssystem ist im Hinblick auf seine Effizienz fast unschlagbar. Aber wie bekommt man all die dort installierten Anlagen, die Förderstrecken und Regalbediengeräte des jeweiligen Herstellers, dazu, mit SAP S/4HANA EWM zusammenzuarbeiten? Franziska Bernard, SAP-Beraterin mit großer Erfahrung im Bereich EWM, vermittelt Ihnen in diesem Buch anhand eines Beispiels aus der Palettenfördertechnik praxisnah und kompakt, was Sie über die Einrichtung und den Betrieb eines automatischen Lagers mit SAP S/4HANA EWM wissen müssen. Sie beschreibt dessen Konzeption inklusive des dafür erforderlichen Customizings, erklärt, wie die Stammdatenpflege funktioniert und welche Checks Sie vor Inbetriebnahme der Anlage durchführen sollten. Auch die Spezifika der Behälterfördertechnik finden dabei Berücksichtigung. Ein eigenes Kapitel widmet die Autorin dem sogenannten Telegrammverkehr: Wie kommuniziert SAP EWM mit der physikalischen Anlage? Schließlich lernen Sie die Grundlagen des Störungsmanagements kennen und erfahren, wie Sie Ihre Anlage mittels fortlaufender Auswertung des Leistungszustands und sinnvoller regelmäßiger Arbeiten effizient und »fit« halten. Hierzu werden Ihnen die entsprechenden Standardfunktionen des Lagerverwaltungsmonitors (LVM) kompakt erläutert. So ist das Buch der ideale Begleiter für Sie, um einen wichtigen Quantensprung in Ihrer Lagerhaltung zu schaffen! Konzeption eines automatischen Lagers, Customizing, Stammdaten Telegrammkommunikation zwischen SAP EWM und Anlage Störungsmanagement, Kennzahlen und Housekeeping Praxisnahe Darstellung anhand eines Beispiellagers , Werkzeugkasten & Aufbewahrung > Werkzeuge , Erscheinungsjahr: 20240710, Autoren: Bernard, Franziska, Seitenzahl/Blattzahl: 196, Keyword: Automatisierung; EWM; Förderanlage; Lager; Materialflusssystem; SAP, Fachschema: Datenverarbeitung / Anwendungen / Betrieb, Verwaltung, Warengruppe: TB/Anwendungs-Software, UNSPSC: 49011000, Warenverzeichnis für die Außenhandelsstatistik: 49011000, Länge: 209, Breite: 146, Höhe: 13, Gewicht: 300, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
-
Was ist Kleinanzeigen-Phishing?
Kleinanzeigen-Phishing ist eine Betrugsmasche, bei der Betrüger gefälschte Kleinanzeigen erstellen, um persönliche Informationen oder Geld von ahnungslosen Nutzern zu stehlen. Die Betrüger geben vor, Waren oder Dienstleistungen anzubieten, verlangen jedoch im Voraus Zahlungen oder persönliche Daten, ohne die versprochene Ware oder Dienstleistung zu liefern. Es ist wichtig, vorsichtig zu sein und verdächtige Anzeigen zu vermeiden, um nicht Opfer von Kleinanzeigen-Phishing zu werden. **
-
Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.